İstanbul
Yağmurlu
20°C
İstanbul
20°C
Yağmurlu
Çarşamba Yağmurlu
17°C
Perşembe Parçalı Bulutlu
20°C
Cuma Parçalı Bulutlu
22°C
Cumartesi Hafif Yağmurlu
23°C
Güvenlikte parola taslakları ve yapay zekanın ürettiği şifrelerin gerçek rasgelelikten farkları üzerine mercek tutan kısa, akıcı bir inceleme.
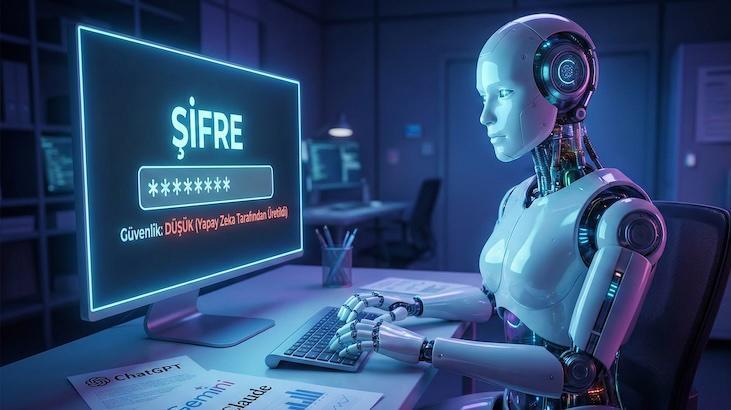
Bir güvenlik analizinde, yapay zeka kullanılarak üretilen altı karakterlik parolaların çoğu, belirli kalıplara bağlı kalıyor ve yalnızca kısmen özgünleşiyor. Araştırmada OpenAI’nin ChatGPT’si, Google’ın Gemini modeli ve Anthropic’in Claude gibi sistemler incelendi ve beklenenin aksine tekrar eden karakterler ve önceden belirlenen desenler baskın çıktı. Sonuçlar, şifrelerin karmaşıklığı görünse de gerçekte yüksek rastgelelikten uzakta olduğunu gösterdi.
Claude tarafından üretilen şifrelerden yalnızca 50 paroladan 30’u benzersiz çıktı; geri kalanlar büyük ölçüde birbirinin aynısıydı. Bazı karakterler neredeyse tüm parolalarda tekrarlanırken, alfabenin çoğu harfi ise hiç kullanılmadı. Benzer kalıplar diğer modellerde de görüldü: ChatGPT çoğunlukla aynı harfle başlar, Gemini belirli harf ve sembolleri sürekli tercih ederdi. Şifrelerin yüzeysel karmaşıklığına rağmen, gerçek öngörülebilirlik hâlâ önemli bir sorun olarak karşımıza çıktı.
Uzmanlar, temel sorunun dil modellerinin çalışma prensibinden kaynaklandığını belirtiyor: Gerçek rastgelelik yerine, olasılıklara dayalı ve “mantıklı görünen” desenler üretirler. Bu durum, parolaların dışardan bakıldığında karmaşık görünmesine rağmen düşük entropiyle karşımıza çıkmasına yol açıyor. Güvenlik çevrelerinde ise önemli olanın karmaşıklık değil, tahmin edilemezlik olduğu ifade ediliyor.
İyi haber olarak söyleyebileceğimiz şey, kullanıcı davranışlarının da bu model hatlarını pekiştirdiği; örneğin “E” yerine “3” yazılması veya belirli kalıpların sürekli tekrarlanması gibi alışkanlıklar yapay zekâ çıktılarında da kendini gösteriyor. Sonuç olarak, dil modelleri güven hissi verse de, ürettikleri içeriklerin her zaman güvenli veya güvenilir olduğunun garanti olmadığını hatırlatıyor.
Irregular yetkilileri, yapay zekâ çıktılarından doğrudan alınan şifrelerin güvenlik açısından “temelden sorunlu” olduğuna dikkat çekiyor. Bu durum, istem ayarlarıyla veya farklı komutlarla kolayca düzeltilemeyecek kadar temel bir risk taşıyor. Modeller doğaları gereği tahmin edilebilir çıktılar üretmeye odaklandıkları için güvenli parola üretimiyle tam olarak örtüşmüyorlar.
Pratik önerimiz ise: yapay zekadan parolacı üretmesini istemek yerine güvenilir bir parola yöneticisi kullanarak gerçekten rastgele ve yüksek güvenlikli şifreler oluşturmak. Ayrıca her hesap için farklı parolalar belirlemek, iki aşamalı doğrulamayı etkinleştirmek ve parolaları düzenli olarak değiştirmek, dijital güvenliğinizi önemli ölçüde güçlendirecektir.